Bitte anmelden für besseres Erlebnis
*Bitte innerhalb von{{receiveCouponInfo.expire_at}}Vor Nutzung*
Bitte anmelden für besseres Erlebnis


Aktionsregeln
1、Aktionszeit:{{ info.groupon.start_at }} ~ {{ info.groupon.end_at }}。
1、Aktionszeit:Sofort fertig。
2、Gruppenkauf gültig bis:{{ info.groupon.expire_days * 24 }}Stunde。
3、Gruppenteilnehmer:{{ info.groupon.need_count }}Person。
Gruppenkaufinformationen
1、Ablauf: Beitreten/Starten, bezahlen, Mindestteilnehmer erreichen – Erfolg!
2、Bei Nichterreichen der Mindestteilnehmerzahl wird der Betrag zurückerstattet.
3、Mindestteilnehmer und Zeit variieren je nach Produkt.
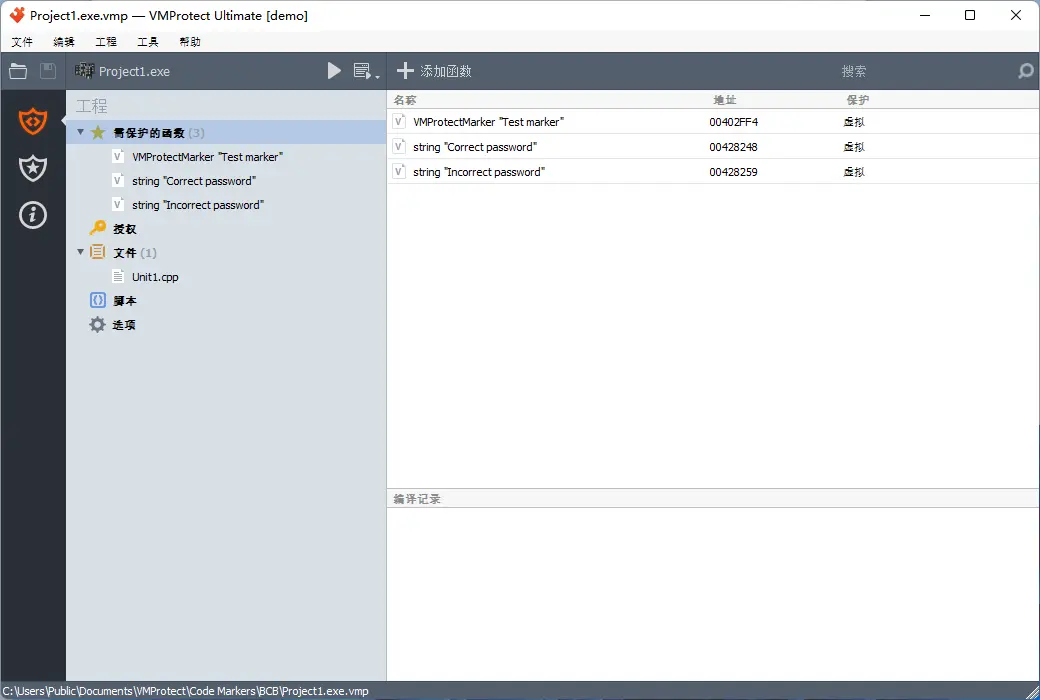
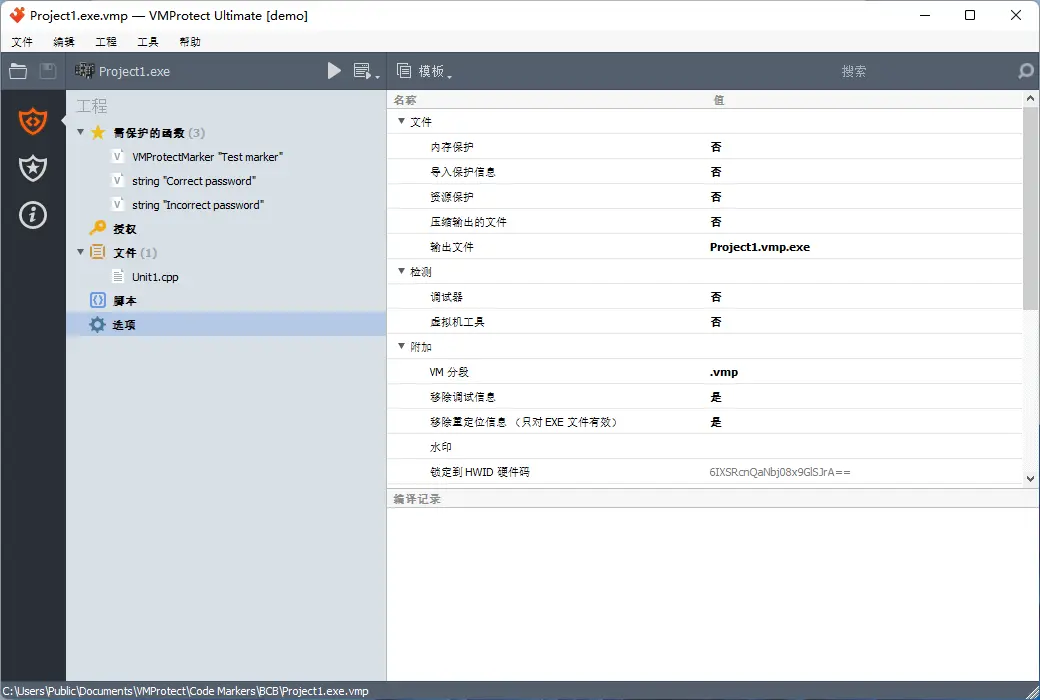
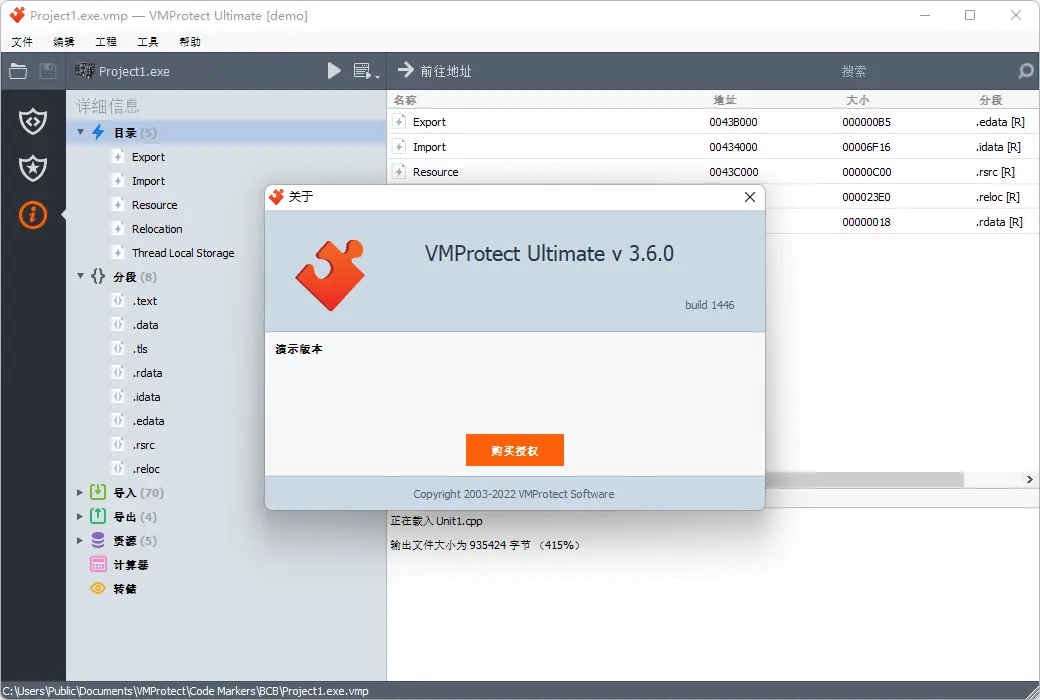
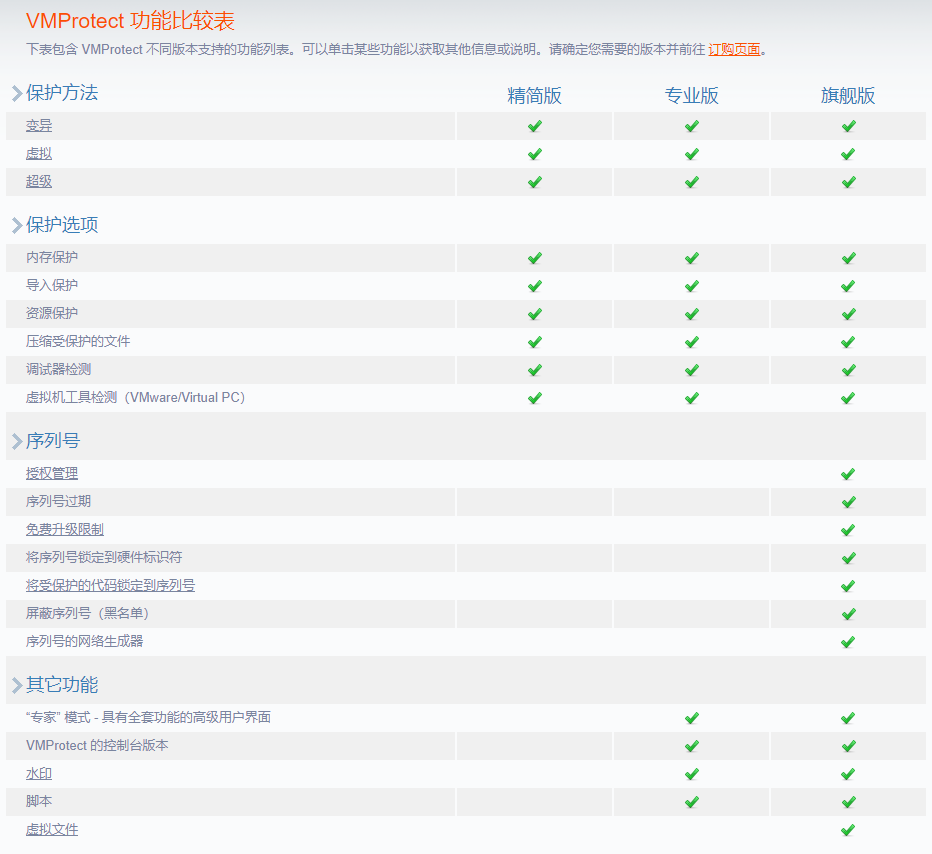
VMProtect schützt den Code durch die Ausführung von Code auf einer virtuellen Maschine mit einer nicht-standardisierten Architektur, was die Analyse und Cracking von Software extrem schwierig macht. Darüber hinaus generiert und verifiziert VMProtect Seriennummern, begrenzt kostenlose Upgrades und vieles mehr.
Fünf Gründe für VMProtect?
Die meisten unserer Wettbewerber haben weder die gleichen Innovationen noch die gleiche führende Kombination von Funktionen und Kosteneffizienz.
VMProtect Virtualisierungscode
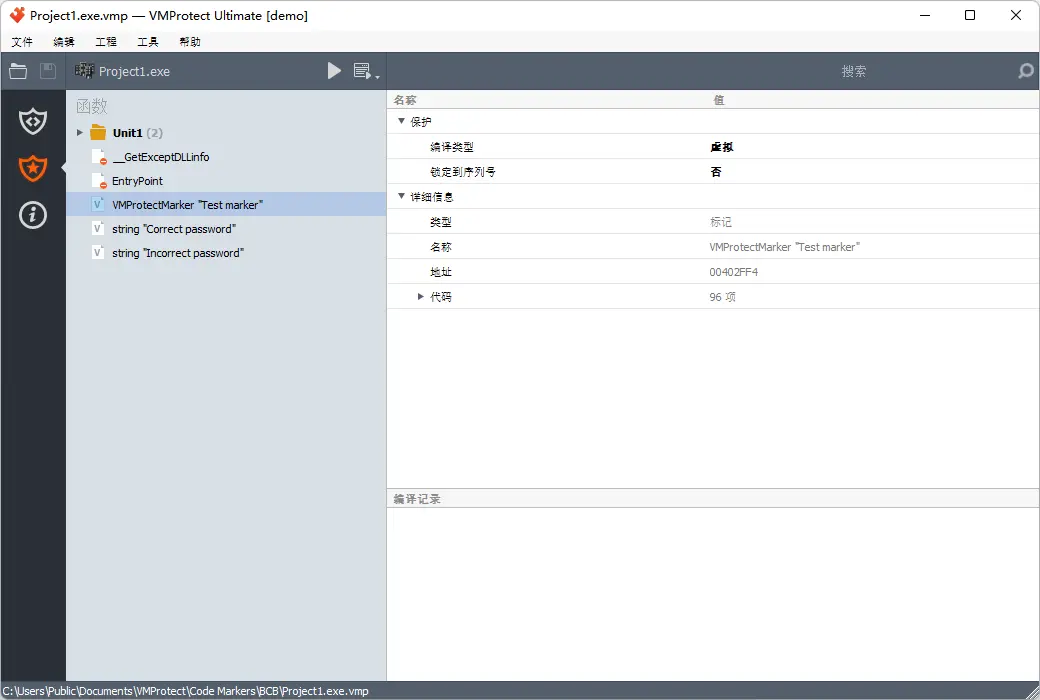
Codevirtualisierung ist der nächste Schritt im Softwareschutz. Die meisten Schutzsysteme verschlüsseln den Code und entschlüsseln ihn dann beim Start der Anwendung. VMProtect entschlüsselt keinen Code! Stattdessen läuft der verschlüsselte Code auf einer virtuellen CPU aus, die sich deutlich von den allgemeinen X86- und X64-CPUs unterscheidet, da jeder geschützte Datei einen anderen Befehlssatz hat.
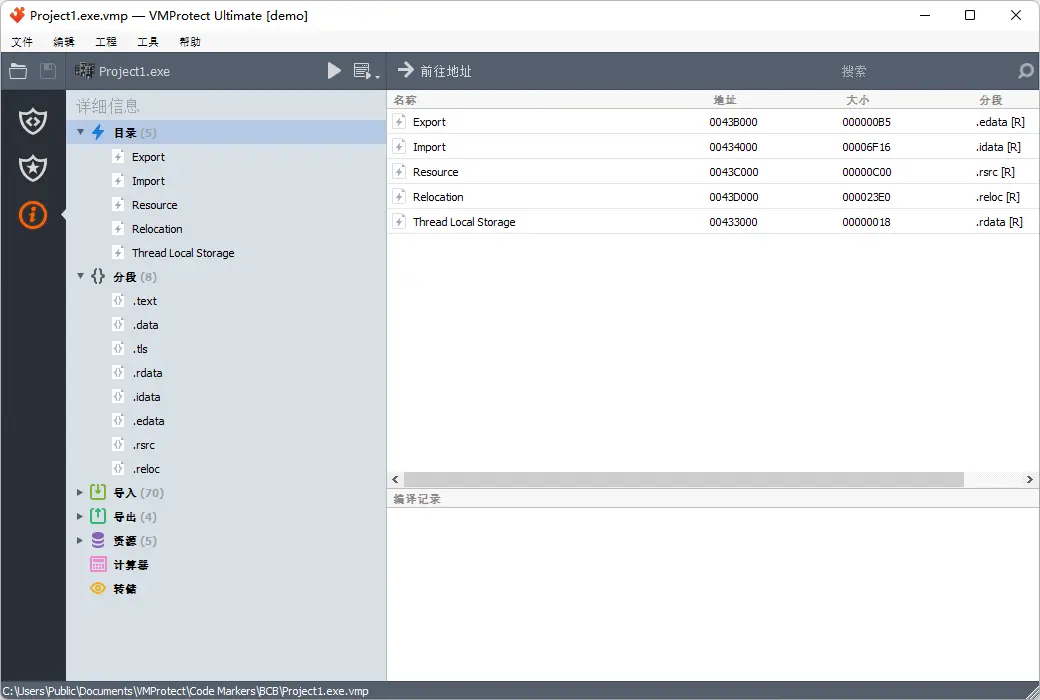
VMProtect unterstützt fast alle ausführbaren Formate
VMProtect ermöglicht den Schutz ausführbarer Dateien (EXE, SCR), dynamisch verknüpfter Bibliotheken (DLL, OCX, BPL) und Treiber (SYS). Sie können den gleichen Schutz für Anwendungen, ihre Plugins und sogar Treiber verwenden!
VMProtect unterstützt 64-Bit-Code
Da die Zahl der 64-Bit-Systeme zunimmt, müssen Verschlüsselungsprogramme sie unterstützen. Wir haben 2007 Unterstützung für 64-Bit-Anwendungen, Bibliotheken und Treiber hinzugefügt, sodass alles gut getestet wurde und Sie einfach auf 64-Bit migrieren können.
VMProtect unterstützt die meisten Versionen von Windows
Im Gegensatz zu einigen Wettbewerbern ist VMProtect nicht auf nicht aufgezeichnete Windows-Funktionen angewiesen, sodass geschützte Dateien auf fast jeder Version von Windows ausgeführt werden können, sogar ab Windows 95, und 32- und 64-Bit-Versionen unterstützt werden, ohne DEP- oder UAC-Probleme.
VMProtect ist eine komplette Schutzlösung
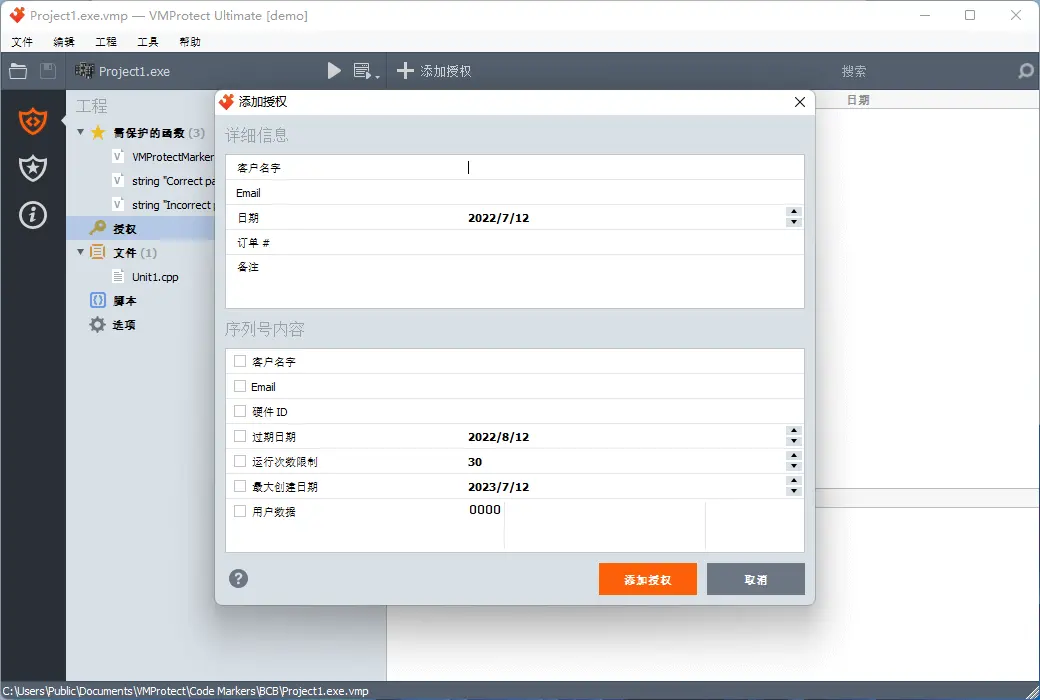
VMProtect ermöglicht die Generierung und Validierung von Seriennummern. Unterstützt manuelle und automatische Generierung. Die Seriennummer kann von der Zeit oder dem Datum eingeschränkt und auf die Hardware gesperrt sein, während der Zeitraum des kostenlosen Upgrades eingeschränkt sein kann. VMProtect stellt sicher, dass es physisch unmöglich ist, Code ohne Seriennummer auszuführen.
Offizielle Website:https://vmpsoft.com/
Download-Zentrum:https://vmprotect.apsgo.cn
Lieferzeit: Manuelle Bearbeitung
Laufplattformen: Windows, macOS, Linux
Sprache der Benutzeroberfläche: Unterstützt chinesische Benutzeroberfläche, mehrere Sprachen zur Auswahl.
Aktualisierungsbeschreibung: Nach dem Kauf unterstützt die Aktualisierung und das Upgrade für 1 Jahr, nach 1 Jahr kann ein Wartungspaket für das Upgrade und die Aktualisierung gekauft werden.
Vor-Verkaufs-Test: Vor dem Kauf kann kostenlos getestet werden.
Wie Sie die Ware erhalten: Nach dem Kauf wird die Aktivierungsinformation per E-Mail an die bei der Bestellung angegebene E-Mail-Adresse gesendet, gleichzeitig kann der entsprechende Produktschlüssel im persönlichen Bereich, in „Meine Bestellungen“ eingesehen werden.
Anzahl der Geräte: Kann auf 1 Computer installiert werden.
Computerwechsel: Deinstallierung auf dem alten Computer, Aktivierung auf dem neuen Computer.
Aktivierungshilfe: Zu ergänzen.
Sonderhinweise: Laden Sie die Demo-Version zum Funktionstest herunter, um sicherzustellen, dass sie Ihren Anforderungen entspricht. Die Demo-Version kann nicht zur Registrierung verwendet werden.
Referenzmaterial:https://vmpsoft.com/support/faq/
Kooperationsanfrage
Softwareprodukte können durch statische oder dynamische Analyse analysiert werden
Statische Analyse bedeutet, dass ein Rissalgorithmus geschützt wird, der auf der Analyse der Decompilationsergebnisse oder der Decompilation geschützter Anwendungen basiert, die dynamische Analyse ist ein notwendiges Mittel, um die Verschlüsselung oder dynamische Änderung der ausführbaren Dateien zu knacken, da sich die statische Analyse solcher Programme als schwierig erwies
Für die dynamische Analyse wird das gebrochene Programm im Debugger-Framework ausgeführt
So kann alles, was während des Programmlaufs geschieht, vom Debugger gesteuert werden, während der dynamischen Analyse verwendet der Debugger den Debugger-Modus, um jeden geschützten Algorithmus im Programm zu umgehen, insbesondere den Registrierungsschlüsselgenererungs- und -prüfungsprozess
Ein weiteres häufig verwendetes Werkzeug für die dynamische Analyse ist die Verfolgung von Dateien, Systemdiensten, Ports und externen Geräten, die von gekrachten Programmen abgefragt werden
Das Hauptwerkzeug, um Anwendungen vor Hackversuchen zu schützen, ist Software Protector, der Schutz, den die meisten Protectors bieten, basiert auf der verpackenund/oder Verschlüsselung, die sich auf den Schutz des Entpackungs-/Entschlüsselungsprozesses konzentriert
Solche Algorithmen sind in der Regel nicht ausreichend, um einen zuverlässigen Schutz zu bieten
Wenn eine Anwendung geschützt ist, können Hacker den Speicherdump sofort abschließen, nachdem der Entpacker die Arbeit beendet hat, und die ursprüngliche Entpackungsdatei sofort abrufen
Darüber hinaus gibt es eine Vielzahl von Automatisierungswerkzeugen, um die beliebtesten Schutze zu knacken
Das gleiche gilt für die Verschlüsselung: Nachdem der Hacker einen legitimen Lizenzschlüssel (in der Regel einen legitimen Kauf) erhalten hat, kann er einen geschützten Codeteil entschlüsseln
Einige Softwareschutze verwenden eine Vielzahl von Debugging-Techniken, jedoch beeinflusst jeder Faktor die Leistung eines geschützten Projekts erheblich Darüber hinaus wirkt die Anti-Debugging-Methode nur für dynamische Analysen und ist völlig ungültig für statische Analysen. Schlimmer noch, alle Anti-Debugging-Methoden, die von modernen Protectors verwendet werden, sind weit bekannt und untersucht, und die Hacker haben auch viele Werkzeuge programmiert, um diese Methoden zu umgehen oder zu umgehen. https://vmpsoft.com/vmprotect/user-manual#Obfuscation "rel="noopener noreferrer" target="_blank">verwechselnund Virtualisierung, die die Analyse des geschützten Anwendungscodes kompliziert macht
In der Regel hängt die hohe Effizienz dieser Schutzmethoden von menschlichen Faktoren ab: Je komplexer der Code ist, je mehr Ressourcen die Anwendung verbraucht, desto schwieriger ist es dem Hacker, die Programmlogik zu verstehen, und desto schwieriger ist es, den Schutz zu knacken
Verwirrung des Anwendungscodes durch das Hinzufügen von zu vielen Anweisungen zu verwirren, Virtualisierung konvertiert den Quellcode in Bytecode, der von einem bestimmten Interpreter ausgeführt wird, der die virtuelle Maschine simuliert und bestimmte Befehle ausführt
Daher führt die Virtualisierung zu einer hohen Komplexität des endgültigen Codes, der nicht vereinfacht werden kann, wenn richtig angewendet wird, enthält der von solchen Methoden geschützte Code keine Methoden, um den Originalcode ausdrücklich wiederherzustellen
Daher besteht der Hauptvorteil der Virtualisierung darin, dass die virtualisierten Codefragmente während der Ausführung nicht in Maschinensprachebefehle übersetzt werden, was wiederum verhindert, dass Hacker den Originalcode der Anwendung erhalten
Das Reverse Engineering der Virtualisierungsfragmente wird vereinfacht, um die Architektur der virtuellen Maschine zu analysieren und Virtuelle MaschinenNachahmen des Decompilers der entsprechenden Architektur des Prozessors und Analyse des decompilierten Codes
Eine richtig implementierte virtuelle Maschine macht es ziemlich schwierig, einen Decompiler dafür zu erstellen
Der einzige Nachteil der Virtualisierung ist die relativ niedrige Ausführungsgeschwindigkeit, daher sollte diese Methode nur auf Codeteile angewendet werden, die für die Ausführungsgeschwindigkeit nicht kritisch sind
https://vmpsoft.com/vmprotect/user-manual#Obfuscation "rel="noopener noreferrer" target="_blank">mischenund VirtualisierungWenige Aufmerksamkeit oder ihre schlechte Implementierung
Dies ermöglicht es Popcorn, diesen Schutz im automatischen oder halbautomatischen Modus zu entfernen
Ein weiterer Engpässt moderner Protectors ist die Verwendung von nicht veröffentlichten Windows-Funktionen, die zu einer eingeschränkten Operation geschützter Anwendungen in einer neuen Version des Betriebssystems oder bei der Aktivierung von DEP führen können