คุณยังไม่ได้ล็อกอิน หลังจากล็อกอินจะได้รับประสบการณ์ที่ดีขึ้น
*กรุณาภายใน{{receiveCouponInfo.expire_at}}ใช้ก่อน*
คุณยังไม่ได้ล็อกอิน หลังจากล็อกอินจะได้รับประสบการณ์ที่ดีขึ้น


กฎกิจกรรม
1、เวลากิจกรรม:{{ info.groupon.start_at }} ~ {{ info.groupon.end_at }}。
1、เวลากิจกรรม:直至售完。
2、อายุการรวมกลุ่ม:{{ info.groupon.expire_days * 24 }}ชั่วโมง。
3、จำนวนคนในกลุ่ม:{{ info.groupon.need_count }}คน。
ข้อควรรู้การรวมกลุ่ม
1、ขั้นตอนการรวมกลุ่ม: เข้าร่วม/เริ่มกลุ่มซื้อและจ่ายเงินสำเร็จ - ภายในระยะเวลา จำนวนคนในกลุ่มครบตามที่กำหนด - รวมกลุ่มสำเร็จ!
2、หากไม่สามารถรวมคนตามจำนวนที่กำหนดภายในระยะเวลา การรวมกลุ่มจะล้มเหลว เงินที่จ่ายไปจะถูกคืน
3、จำนวนคนและระยะเวลากิจกรรมการรวมกลุ่มอาจแตกต่างกันในสินค้า โปรดดูกฎกิจกรรม
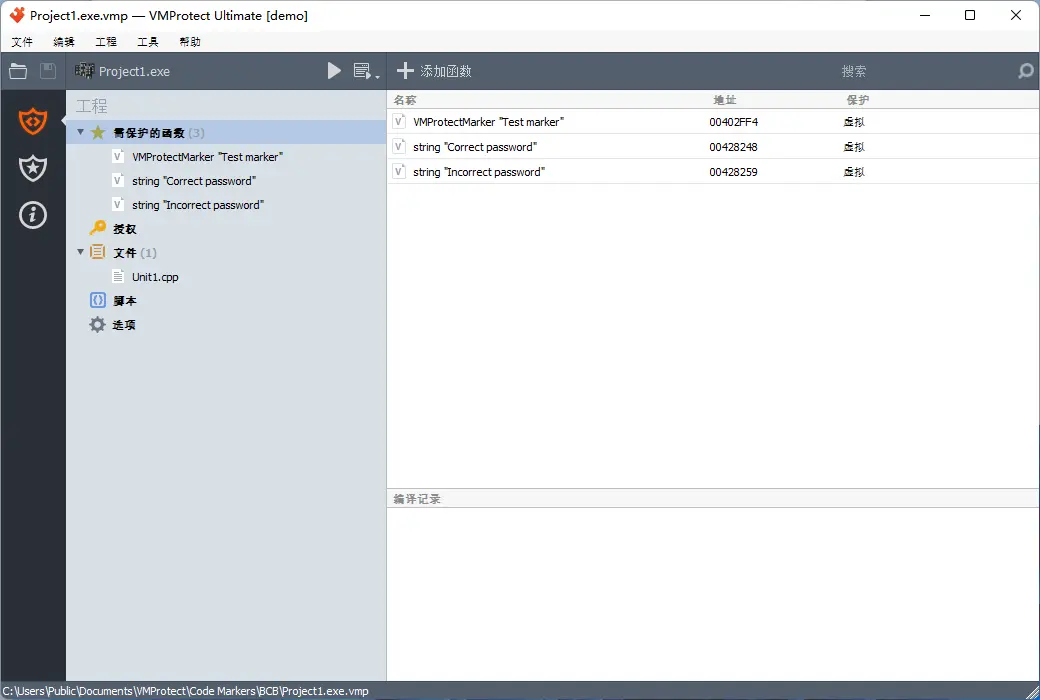
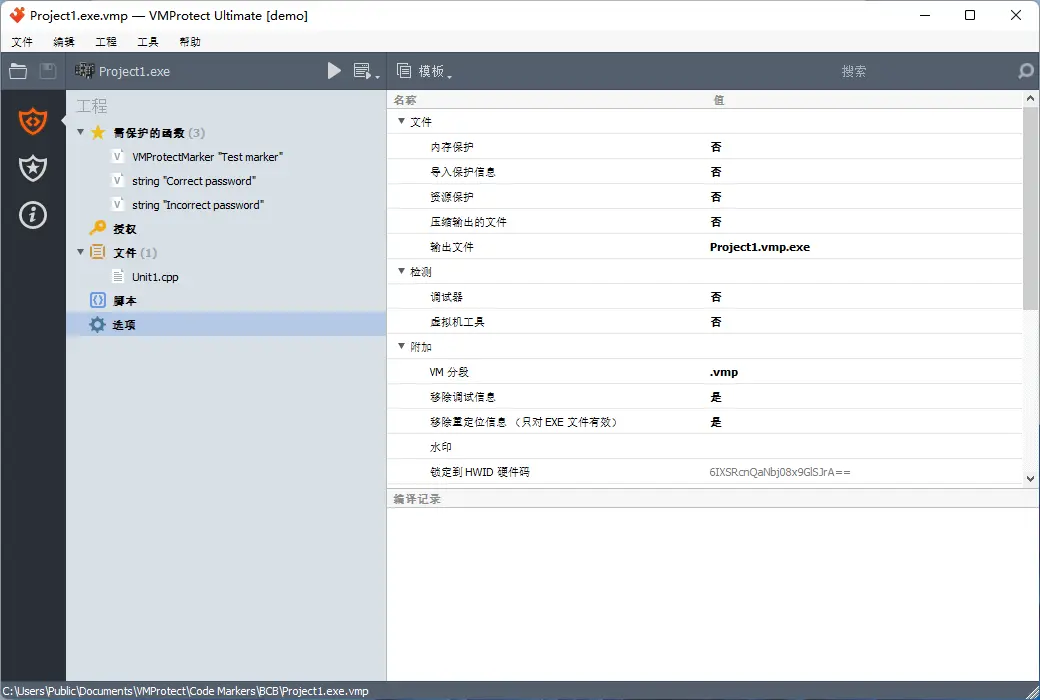
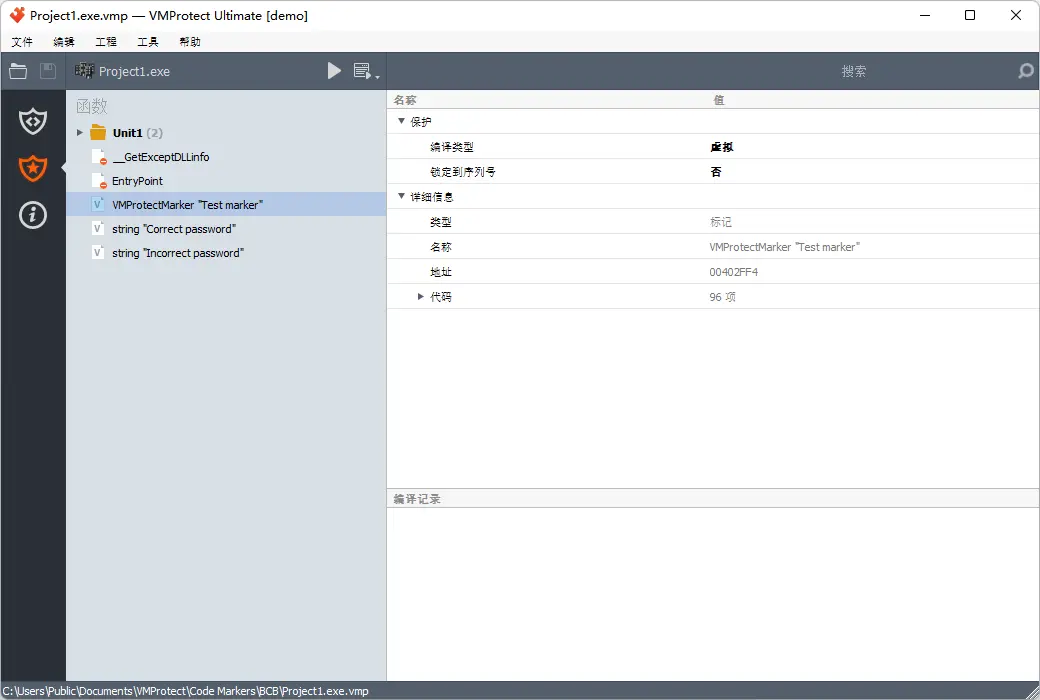
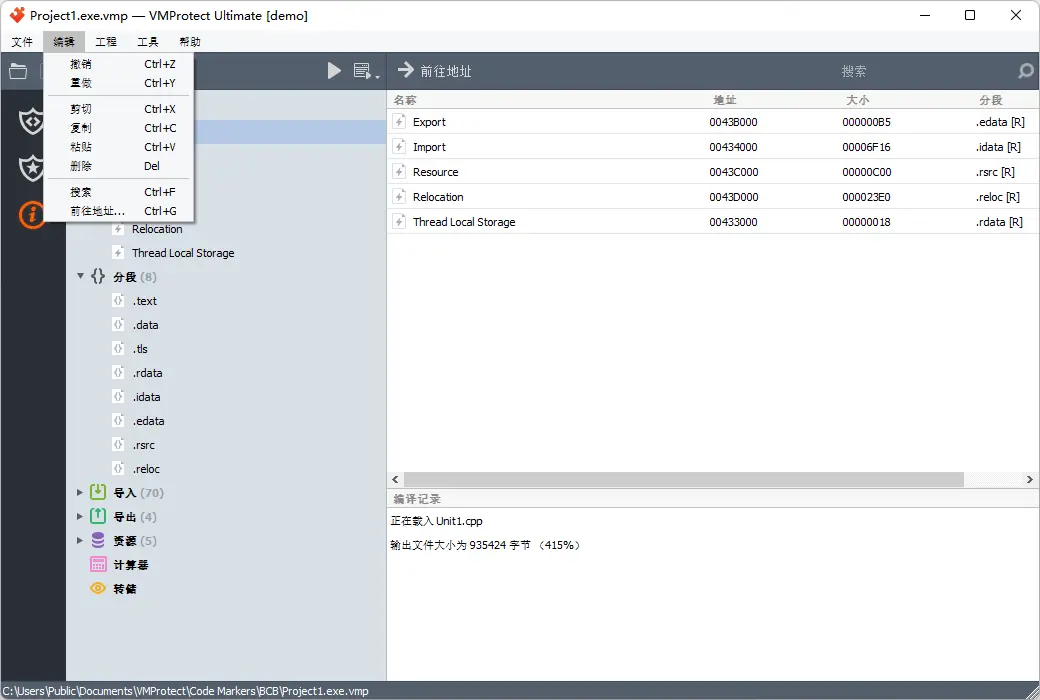
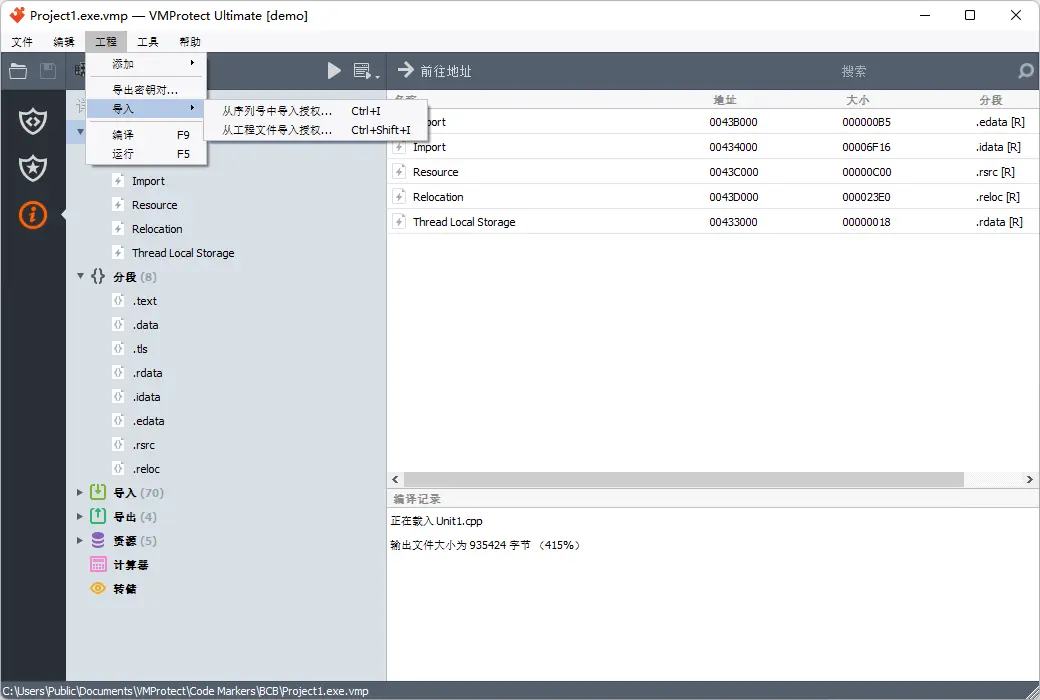
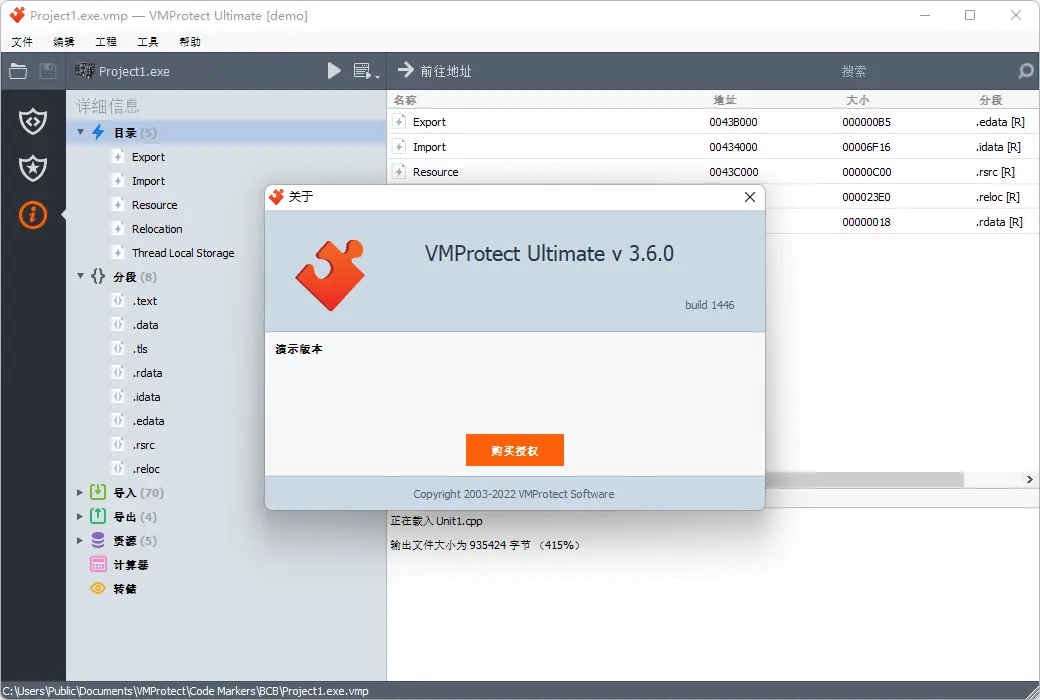
VMProtect ปกป้องรหัสโดยการรันโค้ดบนเครื่องเสมือนที่มีสถาปัตยกรรมที่ไม่ได้มาตรฐานซึ่งทำให้การวิเคราะห์และการแฮ็คซอฟต์แวร์เป็นเรื่องยากมาก นอกจากนี้ VMProtect ยังสามารถสร้างและตรวจสอบหมายเลขซีเรียล จำกัด การอัพเกรดฟรีและอื่น ๆ อีกมากมาย
5 เหตุผลในการใช้ VMProtect
คู่แข่งส่วนใหญ่ของเราไม่มีฟีเจอร์ที่เป็นนวัตกรรมใหม่ ๆ หรือมีฟีเจอร์ชั้นนำและประสิทธิภาพด้านต้นทุนที่เหมือนกัน
1. รหัส VMProtect Virtualization
การจำลองเสมือนรหัสเป็นขั้นตอนต่อไปของการป้องกันซอฟต์แวร์ ระบบป้องกันส่วนใหญ่เข้ารหัสโค้ดแล้วถอดรหัสในการเปิดตัวแอปพลิเคชัน VMProtect จะไม่ถอดรหัสรหัสเลย! แทนที่ด้วยรหัสการเข้ารหัสจะทำงานบน CPU เสมือนซึ่งแตกต่างจาก X86 และ X64 ทั่วไปอย่างเห็นได้ชัดเนื่องจากชุดคำสั่งที่แตกต่างกันสำหรับแต่ละไฟล์ที่มีการป้องกัน
2. VMProtect สนับสนุนเกือบทุกรูปแบบที่ดำเนินการได้
VMProtect ช่วยให้สามารถป้องกันไฟล์ปฏิบัติการ (EXE, SCR), ไลบรารีลิงก์แบบไดนามิก (DLL, OCX, BPL) และไดรเวอร์ (SYS) คุณสามารถใช้การป้องกันเดียวกันสำหรับการใช้งาน, ปลั๊กอินหรือแม้กระทั่งไดรเวอร์!
3. VMProtect รองรับรหัส 64 บิต
เนื่องจากจำนวนระบบ 64 บิตมีมากขึ้นเรื่อย ๆ โปรแกรมเข้ารหัสจึงต้องรองรับ เราได้เพิ่มแอป 64 บิตในปี 2007 การสนับสนุนจากไลบรารีและไดรเวอร์เพื่อให้ทุกอย่างได้รับการทดสอบอย่างดีและคุณสามารถย้ายข้อมูลไปยัง 64 บิตได้อย่างง่ายดาย
4. VMProtect รองรับรุ่นของ Windows ส่วนใหญ่
แตกต่างจากคู่แข่งบางราย VMProtect ไม่ได้พึ่งพาคุณลักษณะของ Windows ที่ไม่มีการบันทึก ดังนั้นไฟล์ที่มีการป้องกันจึงทำงานได้ดีในเกือบทุกรุ่นของระบบ Windows ที่เริ่มต้นจาก Windows 95 และรองรับรุ่น 32 บิตและ 64 บิตและไม่มีปัญหากับ DEP หรือ UAC
5. VMProtect เป็นโซลูชันการป้องกันที่สมบูรณ์
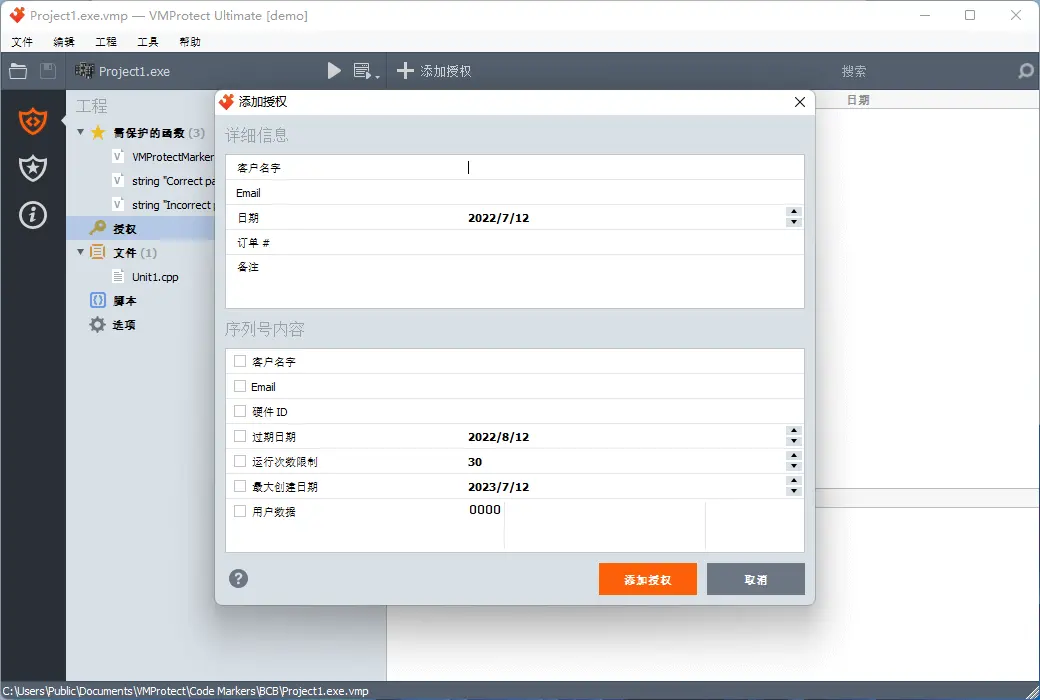
VMProtect อนุญาตให้สร้างและตรวจสอบหมายเลขซีเรียล สนับสนุนการสร้างด้วยตนเองและอัตโนมัติ หมายเลขซีเรียลอาจถูก จำกัด ด้วยเวลาหรือวันที่และล็อคเข้ากับฮาร์ดแวร์ในขณะที่ระยะเวลาการอัปเกรดฟรีอาจถูก จำกัด VMProtect ทำให้แน่ใจว่ามันเป็นไปไม่ได้ทางกายภาพที่จะเรียกใช้รหัสโดยไม่มีหมายเลขซีเรียล
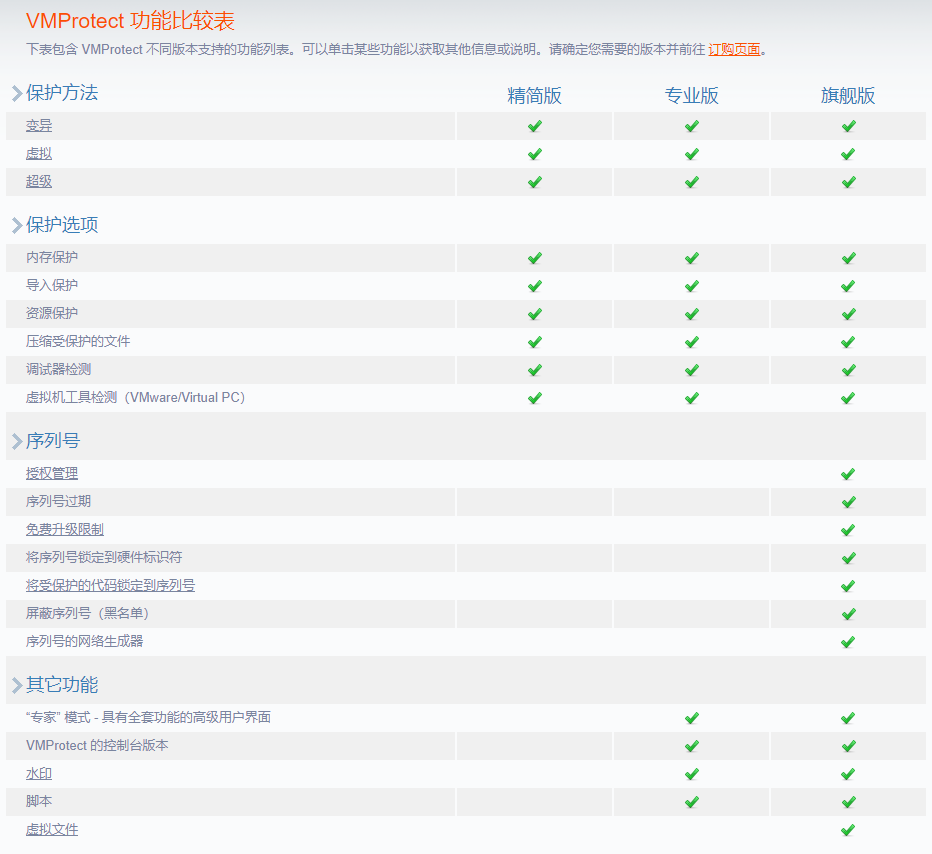
เว็บไซต์ทางการ:https://vmpsoft.com/
ศูนย์ดาวน์โหลด:https://vmprotect.apsgo.cn
เวลาจัดส่ง:ดำเนินการด้วยมนุษย์
แพลตฟอร์มการทำงาน:Windows, macOS, Linux
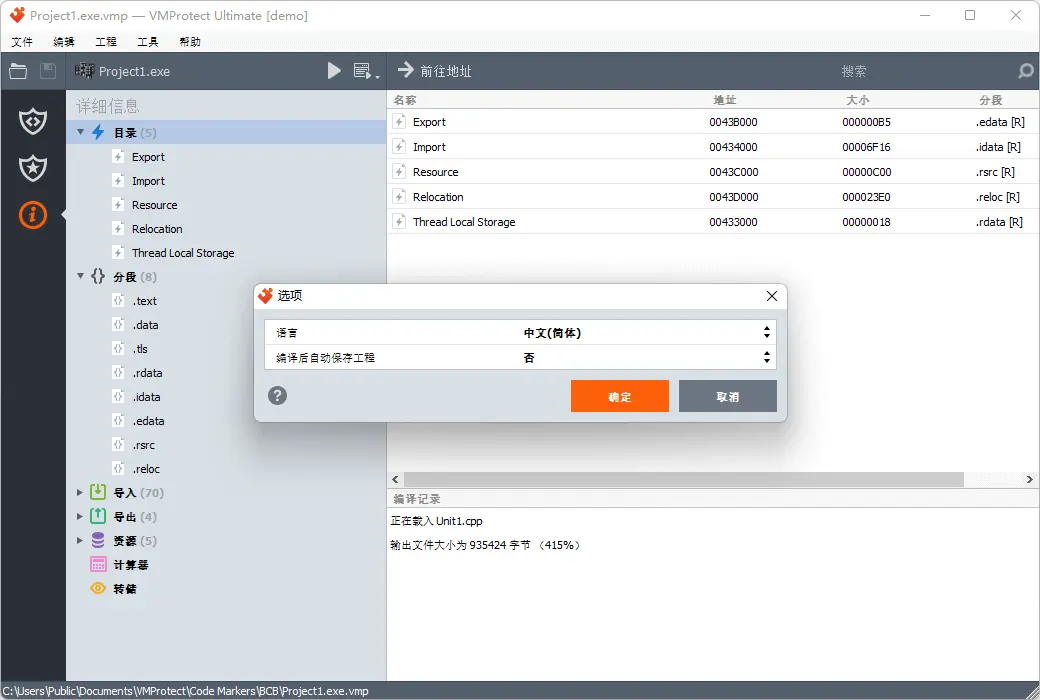
ภาษาอินเทอร์เฟซ:รองรับการแสดงผลภาษาจีน และเลือกใช้หลายภาษาได้
คำอธิบายการอัปเดต:หลังการซื้อจะได้รับการอัปเดตและอัปเกรดเป็นเวลา 1 ปี หลังจากนั้นสามารถซื้อบริการบำรุงรักษาเพื่ออัปเกรดและอัปเดตได้
ทดลองใช้ก่อนซื้อ:สามารถทดลองใช้ได้ฟรีก่อนการซื้อ
วิธีรับสินค้า:หลังการซื้อ ข้อมูลการเปิดใช้งานจะถูกส่งไปยังอีเมลที่ใช้ในการสั่งซื้อในรูปแบบอีเมล พร้อมทั้งสามารถตรวจสอบรหัสเปิดใช้งานของผลิตภัณฑ์ที่เกี่ยวข้องได้ในส่วน "คำสั่งซื้อของฉัน" ในศูนย์ส่วนบุคคล
จำนวนอุปกรณ์:สามารถติดตั้งได้บนคอมพิวเตอร์ 1 เครื่อง
เปลี่ยนคอมพิวเตอร์:ถอนการติดตั้งจากคอมพิวเตอร์เดิม และเปิดใช้งานบนคอมพิวเตอร์ใหม่
คำแนะนำการเปิดใช้งาน:รอการเพิ่มเติม
คำอธิบายพิเศษ:กรุณาดาวน์โหลดเวอร์ชันสาธิตเพื่อทดสอบฟังก์ชันการทำงาน เพื่อให้แน่ใจว่าสามารถตอบสนองความต้องการของคุณได้ เวอร์ชันสาธิตไม่สามารถใช้สำหรับการลงทะเบียนได้
เอกสารอ้างอิง:https://vmpsoft.com/support/faq/
เจรจาความร่วมมือ
ซอฟต์แวร์ผลิตภัณฑ์สามารถวิเคราะห์ได้โดยการวิเคราะห์แบบสถิตหรือแบบไดนามิก
การวิเคราะห์แบบสถิตหมายถึงการป้องกันอัลกอริทึมรอยร้าวตามผลการวิเคราะห์การถอดประกอบหรือการถอดคอมไพล์แอปพลิเคชันที่ได้รับการป้องกัน ส่วนการวิเคราะห์แบบไดนามิกเป็นวิธีการที่จำเป็นสำหรับการถอดรหัสหรือการเปลี่ยนแปลงไฟล์ที่สามารถดำเนินการได้แบบไดนามิก เนื่องจากการวิเคราะห์แบบสถิตของโปรแกรมดังกล่าวพิสูจน์แล้วว่ายาก
สำหรับการวิเคราะห์แบบไดนามิก โปรแกรมที่ถูกถอดรหัสจะถูกดำเนินการในกรอบของเครื่องมือดีบัก
ดังนั้น ทุกสิ่งที่เกิดขึ้นระหว่างการทำงานของโปรแกรมสามารถควบคุมได้โดยเครื่องมือดีบัก ในระหว่างกระบวนการวิเคราะห์แบบไดนามิก นักถอดรหัสจะใช้โหมดดีบักเพื่อเลี่ยงอัลกอริทึมการป้องกันทั้งหมดในโปรแกรมทีละขั้นตอน โดยเฉพาะกระบวนการสร้างและตรวจสอบคีย์ลงทะเบียน
เครื่องมืออีกชนิดหนึ่งที่ใช้กันทั่วไปในการวิเคราะห์แบบไดนามิกคือการติดตามไฟล์ บริการระบบ พอร์ต และอุปกรณ์ภายนอกที่โปรแกรมที่ถูกถอดรหัสทำการสอบถาม
เครื่องมือหลักในการป้องกันแอปพลิเคชันจากการถูกถอดรหัสคือซอฟต์แวร์ป้องกัน ซึ่งการป้องกันส่วนใหญ่ที่เครื่องมือป้องกันเหล่านี้ให้มาจะอาศัยการแพ็คเกจ และ/หรือเข้ารหัส ไฟล์ที่สามารถดำเนินการได้ดั้งเดิม โดยเน้นการป้องกันกระบวนการถอดแพ็ค/ถอดรหัส
อัลกอริทึมดังกล่าวมักไม่เพียงพอที่จะให้การป้องกันที่เชื่อถือได้
หากแอปพลิเคชันถูกป้องกันด้วยการแพ็คเกจ แฮ็กเกอร์สามารถทำการดัมป์หน่วยความจำทันทีหลังจากที่เครื่องมือถอดแพ็คทำงานเสร็จ และจะได้รับไฟล์ที่ถอดแพ็คดั้งเดิมทันที
นอกจากนี้ ยังมีเครื่องมืออัตโนมัติหลายชนิดที่สามารถถอดรหัสเครื่องมือป้องกันยอดนิยมได้
การเข้ารหัสก็เช่นเดียวกัน: หลังจากได้รับคีย์อนุญาตที่ถูกต้อง (ซึ่งมักจะซื้ออย่างถูกต้อง) นักถอดรหัสสามารถถอดรหัสส่วนของโค้ดที่ได้รับการป้องกันได้
เครื่องมือป้องกันซอฟต์แวร์บางตัวใช้เทคนิคต่อต้านการดีบักหลายวิธี อย่างไรก็ตาม แต่ละปัจจัยส่งผลกระทบอย่างมีนัยสำคัญต่อประสิทธิภาพของโครงการที่ได้รับการป้องกัน
นอกจากนี้ วิธีการต่อต้านการดีบักมีผลเฉพาะกับการวิเคราะห์แบบไดนามิกเท่านั้น และไม่มีผลเลยกับการวิเคราะห์แบบสถิต
ยิ่งไปกว่านั้น วิธีการต่อต้านการดีบักทั้งหมดที่เครื่องมือป้องกันสมัยใหม่ใช้เป็นที่รู้จักอย่างแพร่หลายและได้รับการศึกษา นักถอดรหัสยังได้เขียนเครื่องมือหลายตัวเพื่อเลี่ยงหรือข้ามวิธีการเหล่านี้ และเครื่องมือตรวจสอบกิจกรรมไม่ได้รับผลกระทบเลยจากเครื่องมือป้องกันต่อต้านการดีบักที่ฝังอยู่
วิธีการที่มีประสิทธิภาพมากขึ้นในการป้องกันแอปพลิเคชันคือการทำให้โค้ดซับซ้อน และการทำให้เป็นเสมือน ซึ่งจะทำให้การวิเคราะห์โค้ดของแอปพลิเคชันที่ได้รับการป้องกันซับซ้อนมากขึ้น
โดยทั่วไป ประสิทธิภาพสูงของวิธีการป้องกันเหล่านี้ขึ้นอยู่กับปัจจัยมนุษย์: โค้ดยิ่งซับซ้อน แอปพลิเคชันยิ่งใช้ทรัพยากรมาก นักถอดรหัสก็ยิ่งเข้าใจตรรกะของโปรแกรมยากขึ้น และยิ่งยากที่จะถอดรหัสการป้องกัน
การทำให้โค้ดซับซ้อนจะ "พันเกลียว" โค้ดของแอปพลิเคชันโดยการเพิ่มคำสั่งมากเกินไป ส่วนการทำให้เป็นเสมือนจะแปลงโค้ดต้นฉบับเป็นโค้ดไบต์ที่ตัวแปลเครื่องจักรจำลองเครื่องเสมือนและดำเนินการคำสั่งเฉพาะ
ดังนั้น การทำให้เป็นเสมือนทำให้โค้ดสุดท้ายมีความซับซ้อนและไม่สามารถลดทอนได้ หากใช้ได้อย่างเหมาะสม โค้ดที่ได้รับการป้องกันด้วยวิธีการเหล่านี้จะไม่มีวิธีการกู้คืนโค้ดต้นฉบับอย่างชัดเจน
ดังนั้น ข้อได้เปรียบหลักของการทำให้เป็นเสมือนคือ ช่วงโค้ดที่ทำให้เป็นเสมือนจะไม่ถูกแปลงเป็นคำสั่งภาษาเครื่องระหว่างการดำเนินการ ซึ่งจะป้องกันไม่ให้นักถอดรหัสได้รับโค้ดต้นฉบับของแอปพลิเคชัน
การวิเคราะห์โค้ดที่ทำให้เป็นเสมือนลดทอนลงเป็นการวิเคราะห์โครงสร้างเครื่องเสมือน การสร้างเผยแพร่เมื่อ 6 天前 广东