Bạn chưa đăng nhập, đăng nhập để có trải nghiệm tốt hơn
*Vui lòng tại{{receiveCouponInfo.expire_at}}sử dụng trước*
Bạn chưa đăng nhập, đăng nhập để có trải nghiệm tốt hơn


Quy tắc hoạt động
1、Thời gian hoạt động:{{ info.groupon.start_at }} ~ {{ info.groupon.end_at }}。
1、Thời gian hoạt động:Đến khi bán hết。
2、Thời hạn mua nhóm:{{ info.groupon.expire_days * 24 }}giờ。
3、Số người mua nhóm:{{ info.groupon.need_count }}người。
Lưu ý khi mua nhóm
1、Quy trình mua nhóm: Tham gia/Bắt đầu mua nhóm và thanh toán thành công - Số người mua nhóm đáp ứng yêu cầu trong thời hạn hiệu lực - Mua nhóm thành công!
2、Nếu không đủ số người tham gia trong thời hạn hiệu lực, việc mua nhóm sẽ thất bại, số tiền đã thanh toán sẽ được hoàn lại về tài khoản cũ.
3、Số người yêu cầu và thời gian hoạt động mua nhóm có thể khác nhau tùy sản phẩm, vui lòng xem kỹ quy tắc hoạt động.
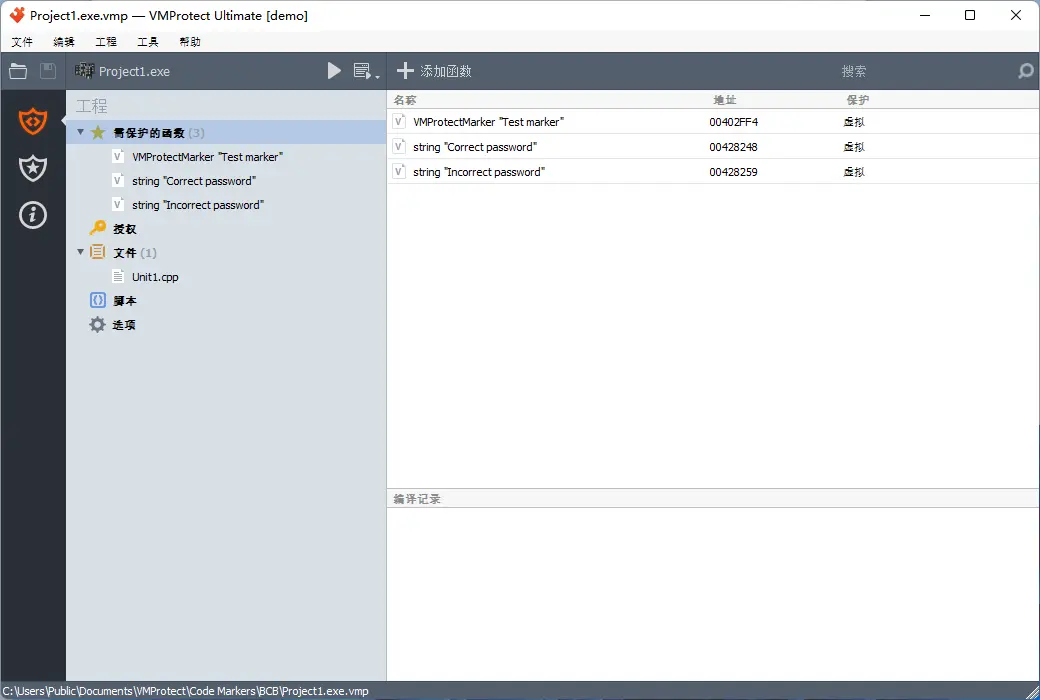
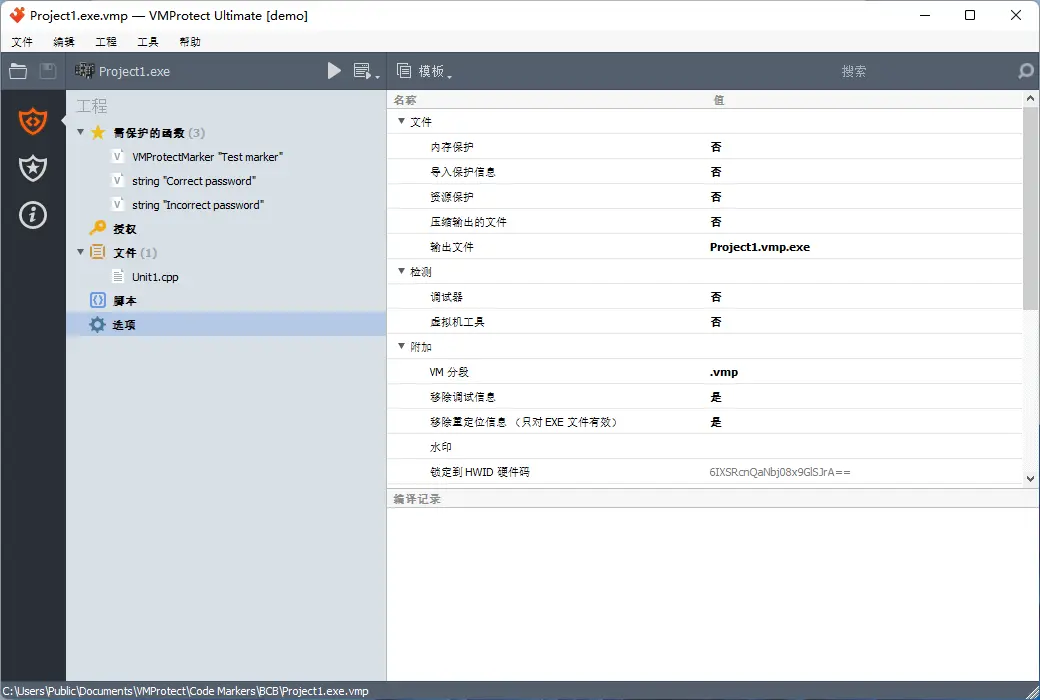
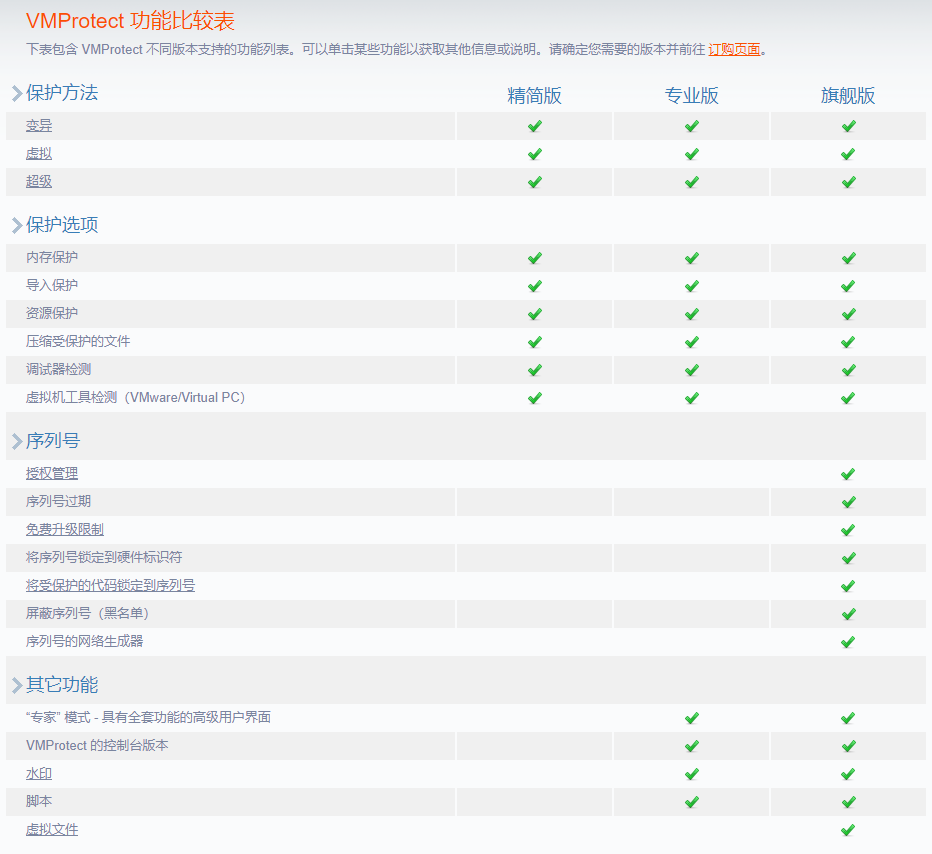
VMProtect bảo vệ mã bằng cách thực thi mã trên máy ảo với kiến trúc không chuẩn, khiến việc phân tích và bẻ khóa phần mềm trở nên cực kỳ khó khăn. Ngoài ra, VMProtect tạo và xác minh số sê-ri, hạn chế nâng cấp miễn phí và hơn thế nữa.
5 lý do để sử dụng VMProtect
Hầu hết các đối thủ cạnh tranh của chúng tôi không có các tính năng sáng tạo tương tự, cũng như không có sự kết hợp các tính năng hàng đầu và hiệu quả chi phí tương tự.
1. Mã ảo hóa VMProtect
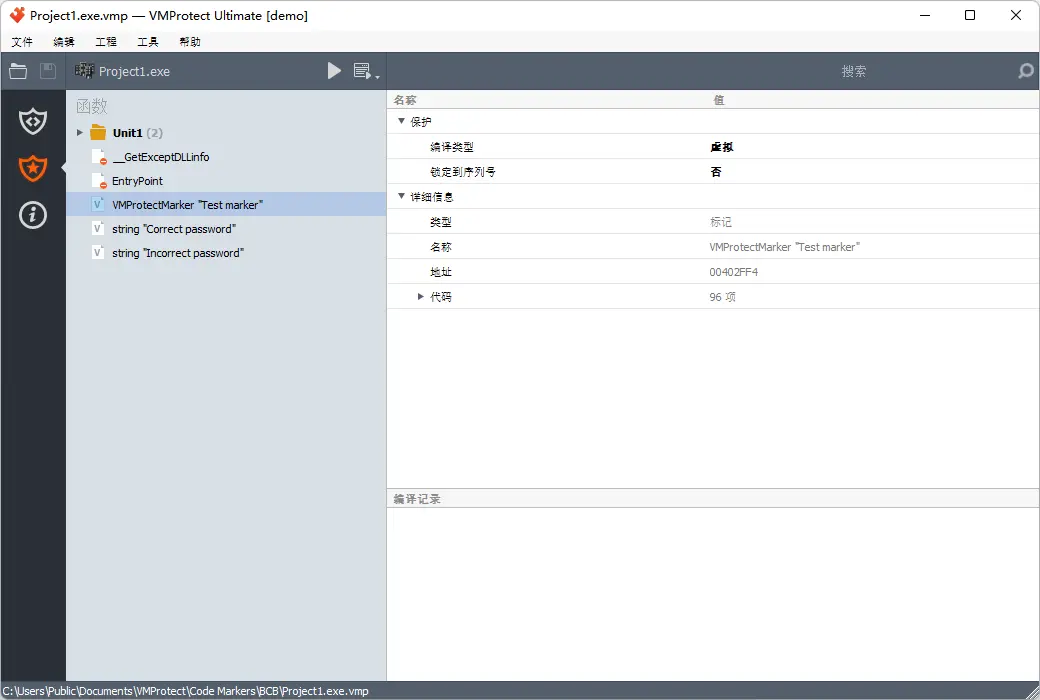
Ảo hóa mã là bước tiếp theo trong bảo vệ phần mềm. Hầu hết các hệ thống bảo vệ mã hóa mã và sau đó giải mã nó khi khởi động ứng dụng. VMProtect không giải mã mã ở tất cả! Thay vào đó, mã mã hóa chạy trên một CPU ảo, khác biệt đáng kể so với các CPU X86 và X64 thông thường vì bộ lệnh khác nhau cho mỗi tệp được bảo vệ.
2. VMProtect hỗ trợ hầu như tất cả các định dạng thực thi
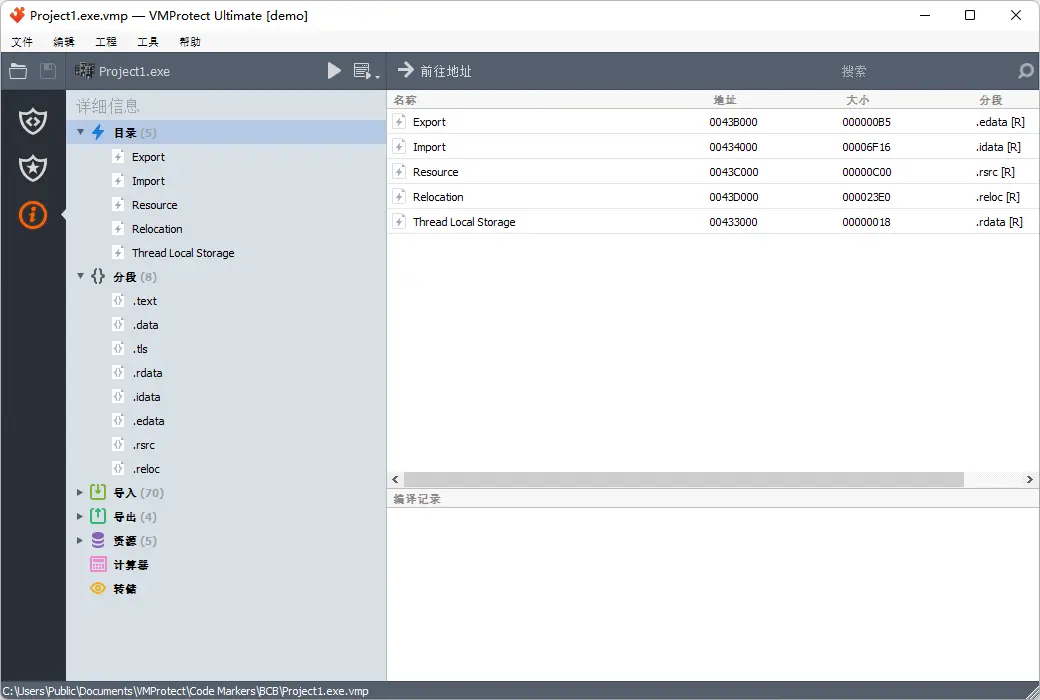
VMProtect cho phép bảo vệ các tệp thực thi (EXE, SCR), thư viện liên kết động (DLL, OCX, BPL) và trình điều khiển (SYS). Bạn có thể sử dụng bảo vệ tương tự cho các ứng dụng, plugin và thậm chí cả trình điều khiển của nó!
3. VMProtect hỗ trợ mã 64 bit
Do số lượng các hệ thống 64 bit ngày càng tăng, các chương trình mã hóa phải hỗ trợ chúng. Chúng tôi đã thêm hỗ trợ cho các ứng dụng, thư viện và trình điều khiển 64 bit vào năm 2007, vì vậy mọi thứ đều được kiểm tra tốt và bạn có thể dễ dàng di chuyển sang 64 bit.
VMProtect hỗ trợ hầu hết các phiên bản Windows
Không giống như một số đối thủ cạnh tranh, VMProtect không dựa vào các tính năng không được ghi lại của Windows, vì vậy các tệp được bảo vệ hoạt động tốt trên hầu hết mọi phiên bản của hệ thống Windows kể từ Windows 95 và hỗ trợ các phiên bản 32 và 64 bit và không có vấn đề gì với DEP hoặc UAC.
5. VMProtect là giải pháp bảo vệ hoàn chỉnh
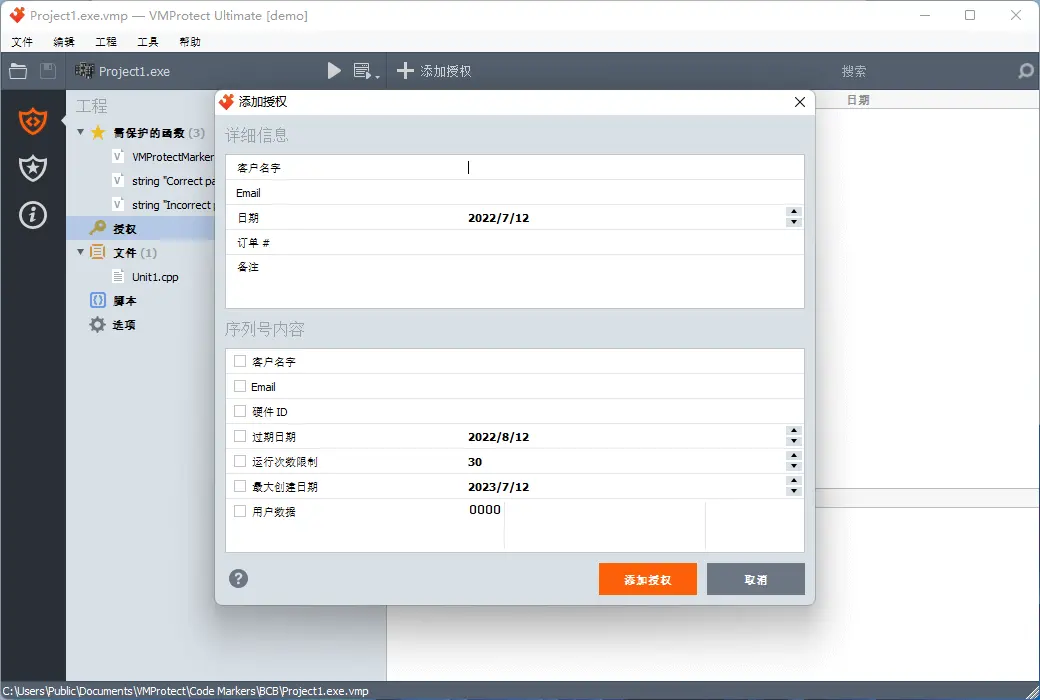
VMProtect cho phép tạo và xác minh số sê-ri. Hỗ trợ tạo thủ công và tự động. Số sê-ri có thể bị giới hạn bởi thời gian hoặc ngày và bị khóa vào phần cứng, trong khi thời gian nâng cấp miễn phí cũng có thể bị giới hạn. VMProtect đảm bảo rằng việc chạy mã mà không có số sê-ri là không thể thực hiện được.
Website chính thức:https://vmpsoft.com/
Trung tâm tải xuống:https://vmprotect.apsgo.cn
Thời gian giao hàng:Xử lý thủ công
Nền tảng chạy:Windows, macOS, Linux
Ngôn ngữ giao diện:Hỗ trợ hiển thị giao diện tiếng Trung, có thể chọn nhiều ngôn ngữ.
Giải thích cập nhật:Sau khi mua, hỗ trợ cập nhật và nâng cấp trong 1 năm, sau 1 năm có thể mua gói bảo trì để nâng cấp và cập nhật.
Thử nghiệm trước khi mua:Trước khi mua có thể sử dụng miễn phí.
Cách nhận hàng:Sau khi mua, thông tin kích hoạt sẽ được gửi qua email đến email đặt hàng, đồng thời có thể xem mã kích hoạt sản phẩm tương ứng trong Trung tâm cá nhân, Đơn hàng của tôi.
Số lượng thiết bị:1 máy tính có thể cài đặt.
Thay đổi máy tính:Gỡ cài đặt trên máy tính cũ, kích hoạt trên máy tính mới.
Hướng dẫn kích hoạt:Chưa thêm.
Giải thích đặc biệt:Vui lòng tải phiên bản demo để thử nghiệm tính năng, để đảm bảo có thể đáp ứng nhu cầu của bạn, phiên bản demo không thể được sử dụng để đăng ký.
Tài liệu tham khảo:https://vmpsoft.com/support/faq/
Đàm phán hợp tác
Các sản phẩm phần mềm có thể được phân tích bằng cách phân tích tĩnh hoặc động
Phân tích tĩnh có nghĩa là thuật toán bảo vệ nứt dựa trên phân tích kết quả phân tích hoặc decompile của ứng dụng được bảo vệ, phân tích động là phương tiện cần thiết để phá mã hóa hoặc tập tin thực thi thay đổi động, vì phân tích tĩnh của các chương trình này được chứng minh là khó khăn
Đối với phân tích động, chương trình được phá sẽ được thực thi trong khung của trình gỡ lỗi
Như vậy, tất cả những gì xảy ra trong quá trình hoạt động của chương trình có thể được kiểm soát bởi trình gỡ lỗi, trong quá trình phân tích động, người phá mã sử dụng chế độ gỡ lỗi để lần lượt vượt qua tất cả các thuật toán bảo vệ trong chương trình, đặc biệt là quá trình tạo và kiểm tra khóa đăng ký
Một công cụ khác thường được sử dụng cho phân tích động là theo dõi các tập tin, dịch vụ hệ thống, cổng và thiết bị bên ngoài được truy vấn bởi chương trình được phá
Công cụ chính để bảo vệ ứng dụng khỏi các nỗ lực phá là Phần mềm bảo vệ, hầu hết các bộ bảo vệ cung cấp bảo vệ dựa trên đóng gói và/hoặc mã hóa của tập tin thực thi gốc, tập trung vào việc bảo vệ quá trình giải nén/mã hóa
Các thuật toán này thường không đủ để cung cấp bảo vệ đáng tin cậy
Nếu ứng dụng được bảo vệ bằng đóng gói, tin tặc có thể thực hiện sao chép bộ nhớ ngay sau khi bộ giải nén hoàn thành công việc, thu được ngay tập tin giải nén gốc
Bên cạnh đó, còn có nhiều công cụ tự động để phá các bộ bảo vệ phổ biến nhất
Cũng vậy với mã hóa: sau khi có được khóa bản quyền hợp lệ (thường là mua chính thức), người phá có thể giải mã các phần mã được bảo vệ
Một số bộ bảo vệ phần mềm sử dụng nhiều kỹ thuật chống gỡ lỗi, tuy nhiên, mỗi yếu tố đều ảnh hưởng đáng kể đến hiệu suất của dự án được bảo vệ
Bên cạnh đó, các phương pháp chống gỡ lỗi chỉ có hiệu quả với phân tích động, hoàn toàn không có tác dụng với phân tích tĩnh
Ngoài ra, tất cả các phương pháp chống gỡ lỗi mà các bộ bảo vệ hiện đại sử dụng đều được biết rộng rãi và được nghiên cứu, người phá còn lập trình nhiều công cụ để tránh hoặc vượt qua các phương pháp này, bộ theo dõi hoạt động hoàn toàn không bị ảnh hưởng bởi bảo vệ chống gỡ lỗi được tích hợp
Phương pháp hiệu quả hơn để bảo vệ ứng dụng là làm mờ và đảo ngược, điều này làm cho việc phân tích mã của ứng dụng được bảo vệ trở nên phức tạp
Thông thường, hiệu quả cao của các phương pháp bảo vệ này phụ thuộc vào yếu tố con người: mã càng phức tạp, ứng dụng tiêu thụ càng nhiều tài nguyên, người phá càng khó hiểu logic của chương trình, và do đó càng khó phá bảo vệ
Làm mờ "quấn" mã ứng dụng bằng cách thêm quá nhiều lệnh, đảo ngược chuyển đổi mã nguồn thành mã byte được thực thi bởi trình giải thích mô phỏng máy ảo, thực thi các lệnh cụ thể
Vì vậy, đảo ngược dẫn đến độ phức tạp cao của mã cuối cùng và không thể đơn giản hóa, nếu được áp dụng đúng cách, mã được bảo vệ bằng các phương pháp này không chứa các phương pháp khôi phục mã gốc một cách rõ ràng
Vì vậy, lợi thế chính của đảo ngược là các đoạn mã đảo ngược không được chuyển đổi thành các lệnh ngôn ngữ máy trong quá trình thực thi, điều này ngăn không cho người phá có được mã gốc của ứng dụng
Phân tích đảo ngược được đơn giản hóa thành phân tích kiến trúc máy ảo, xây dựng máy ảo giả lập trình phân tích tương ứng với kiến trúc của bộ xử lý, và phân tích mã đã phân tích
Một máy ảo được thực hiện đúng làm cho việc tạo trình phân tích cho nó trở nên khá khó khăn
Sự thiếu sót duy nhất của đảo ngược là tốc độ thực thi tương đối thấp, do đó phương pháp này chỉ nên được áp dụng cho các phần mã mà tốc độ thực thi không quan trọng
Hầu hết các bộ bảo vệ hiện đại không quan tâm nhiều đến làm mờ và đảo ngược, hoặc việc triển khai của chúng không tốt
Điều này cho phép các công cụ phá có thể loại bỏ các bảo vệ này trong chế độ tự động hoặc bán tự động
Một điểm nghẽn khác của các bộ bảo vệ hiện đại là sử dụng các tính năng Windows không được công bố, điều này dẫn đến việc ứng dụng được bảo vệ bị hạn chế trong các phiên bản mới của hệ điều hành hoặc khi DEP được bật