您还未登录,登录后可获得更好的体验
*请在{{receiveCouponInfo.expire_at}}前使用*
您还未登录,登录后可获得更好的体验


活动规则
1、活动时间:{{ info.groupon.start_at }} ~ {{ info.groupon.end_at }}。
1、活动时间:售完即止。
2、拼团有效期:{{ info.groupon.expire_days * 24 }}小时。
3、拼团人数:{{ info.groupon.need_count }}人。
拼团须知
1、拼团流程:加入/发起团购并成功支付 - 在有效期内拼团人数满足活动要求人数 - 拼团成功!
2、如果不能在有效期间满足活动人数则拼团失败,已支付的金额会原路退回。
3、拼团要求人数和活动时间在不同商品的中可能会不一样,请注意看活动规则。
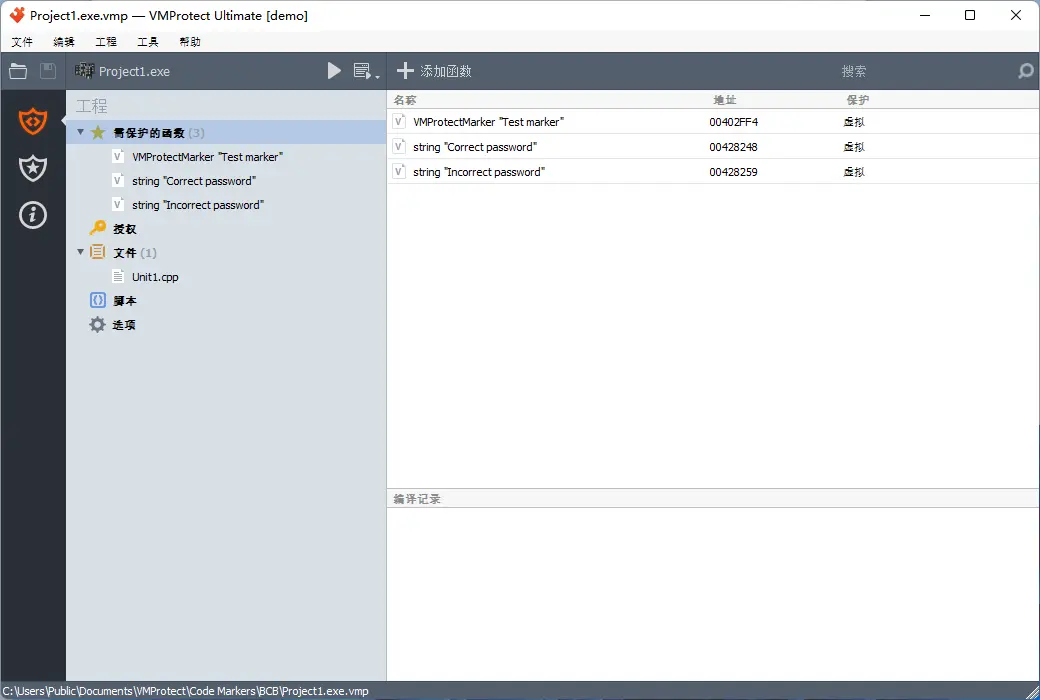
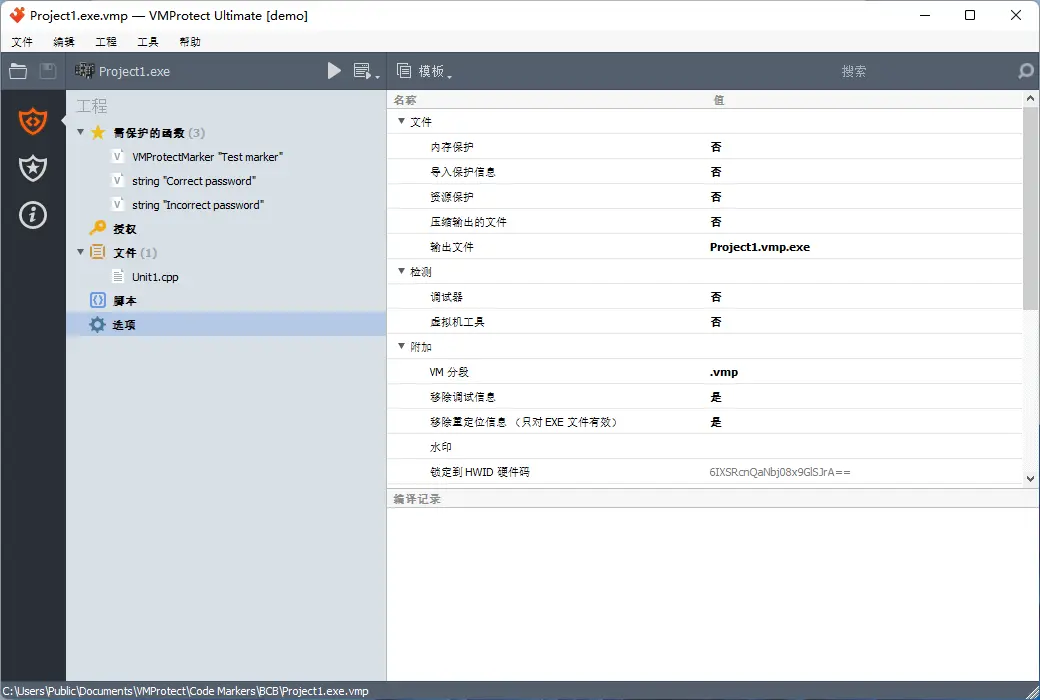
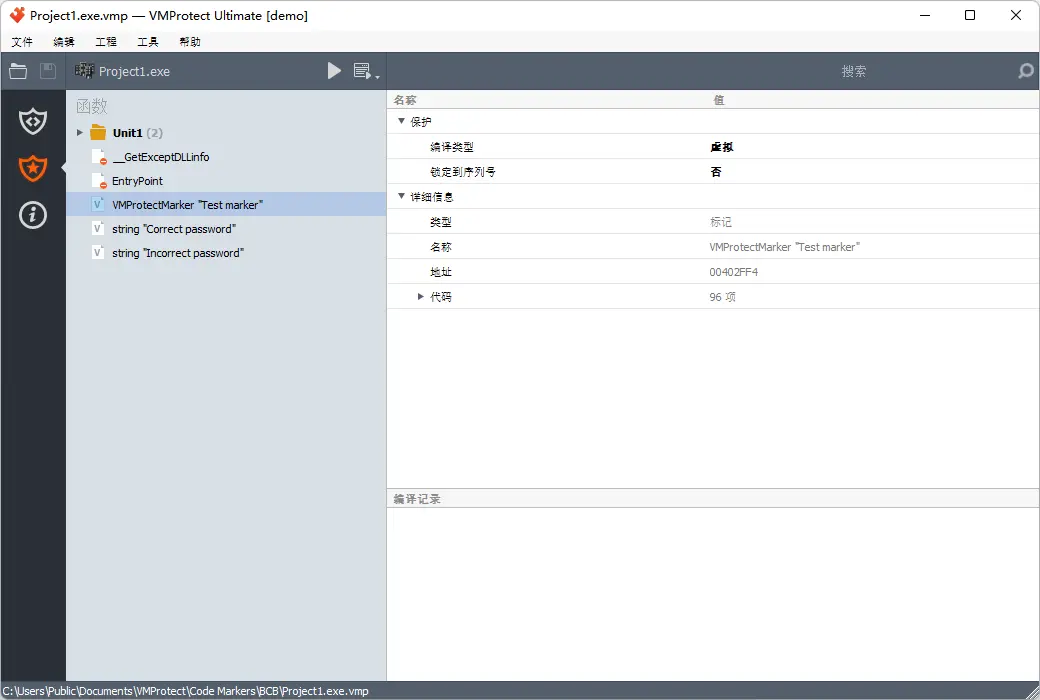
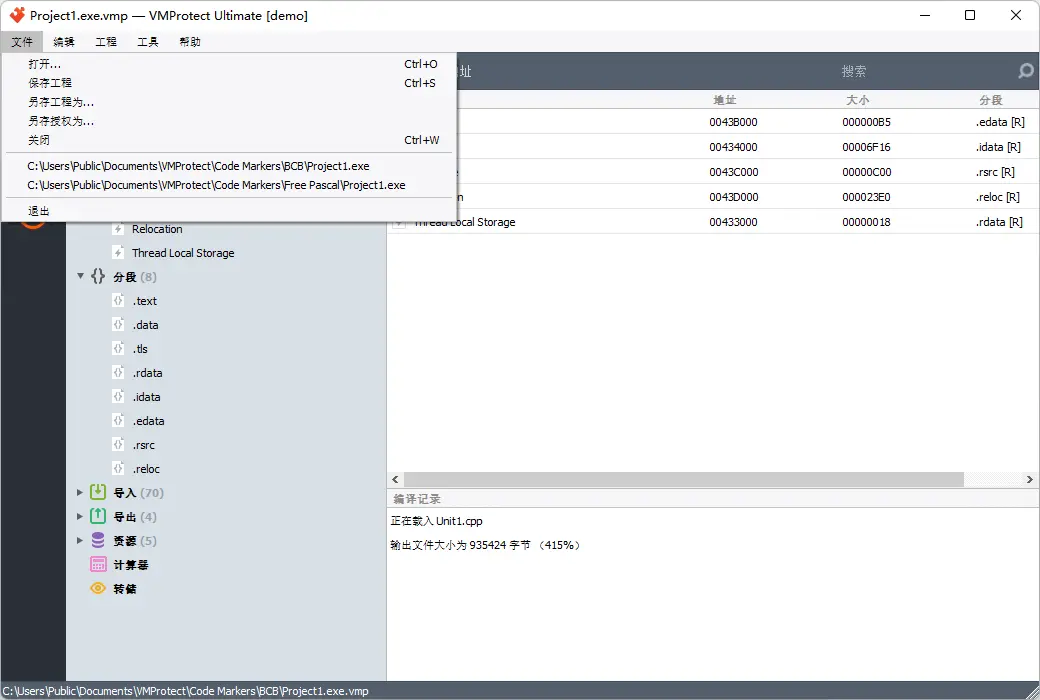
VMProtect 通过在具有非标准架构的虚拟机上执行代码来保护代码,这使得分析和破解软件变得极其困难。此外,VMProtect 还可生成和验证序列号,限制免费升级等等。
使用 VMProtect 的五个理由?
我们的大多数竞争对手都没有相同的创新功能,也没有一个具有相同领先的功能组合和成本效率。
1.VMProtect 虚拟化代码
代码虚拟化是软件保护的下一步。大多数保护系统对代码进行加密,然后在应用程序的启动中解密它。 VMProtect 根本不会解密代码!取而代之的是,加密代码在虚拟 CPU 上运行,该虚拟 CPU 与通用 X86 和 X64 CPU 明显不同,因为每个受保护的文件的命令集都不同。
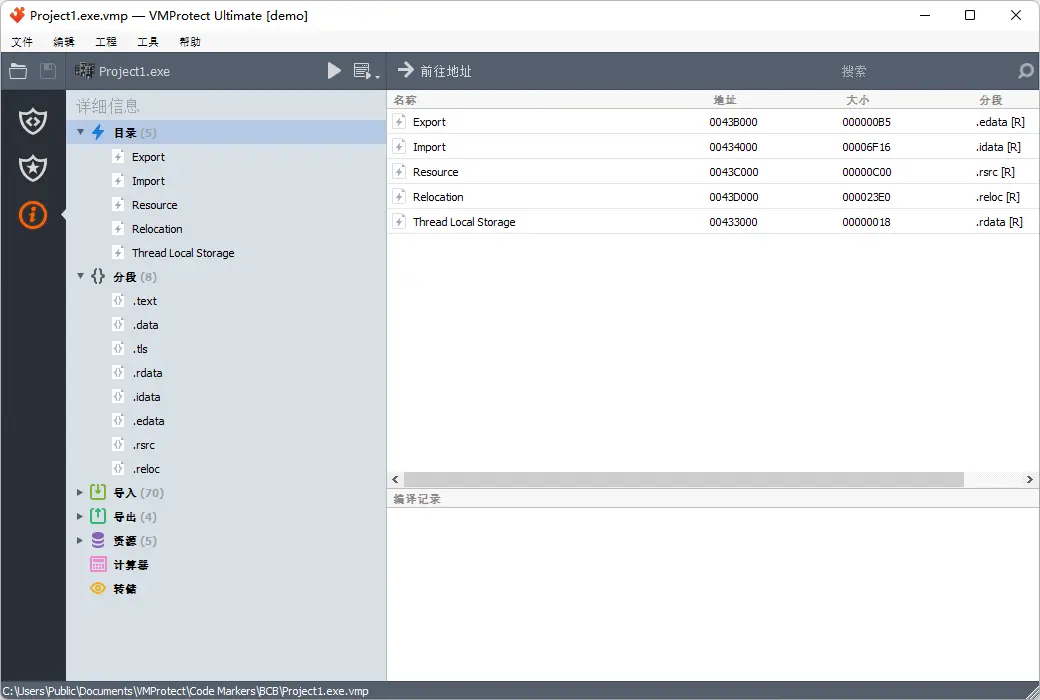
2.VMProtect 支持几乎所有可执行格式
VMProtect 允许保护可执行文件(EXE,SCR),动态链接库(DLL,OCX,BPL)和驱动程序(SYS)。您可以为应用程序,其插件甚至驱动程序使用相同的保护!
3.VMProtect 支持64位代码
由于64位系统的数量越来越大,因此加密程序必须支持它们。我们在2007年添加了64位应用程序,库和驱动程序的支持,因此所有内容都经过了很好的测试,您可以轻松迁移到64位。
4.VMProtect 支持大多数版本的 Windows
与一些竞争对手不同, VMProtect 并不依赖未被记录的 Windows 功能,因此受保护的文件几乎在甚至从 Windows 95 开始任何版本的 Windows 系统都能很好的运行,并且支持32位和64位版本,也不存在 DEP 或 UAC 方面的问题。
5.VMProtect 是完整的保护解决方案
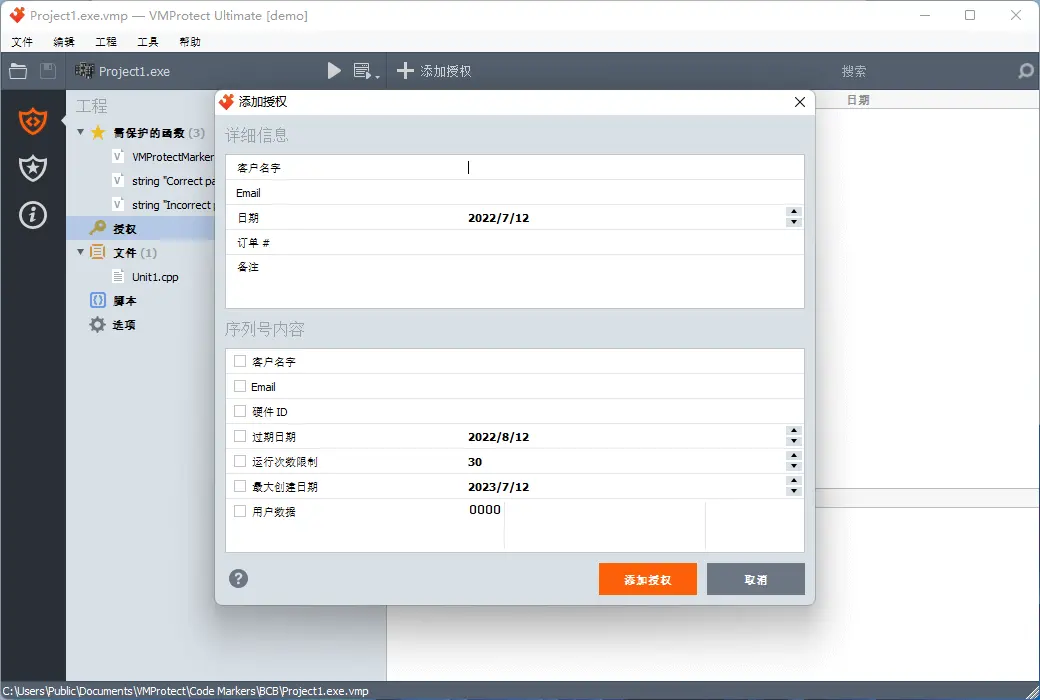
VMProtect 允许生成和验证序列号。支持手动和自动生成。序列号可能会受到时间或日期的限制,并锁定到硬件,而免费升级期也可以受到限制。 VMProtect 确保在没有序列号的情况下运行代码在物理上是不可能的。
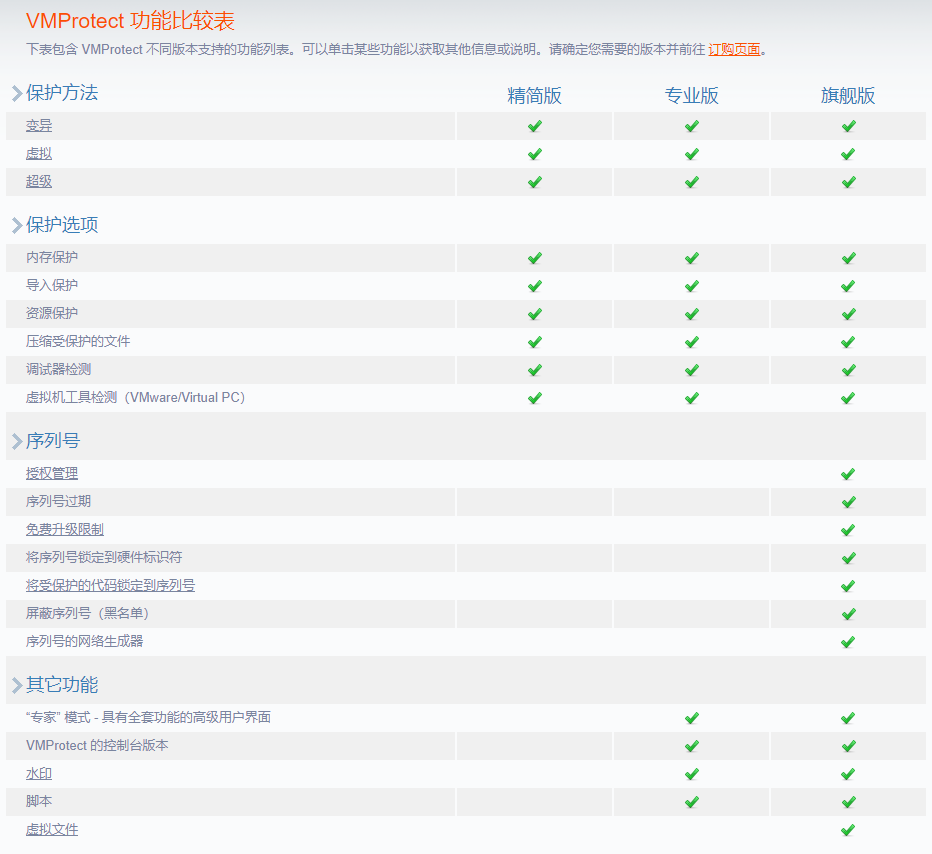
官方网站:https://vmpsoft.com/
下载中心:https://vmprotect.apsgo.cn
发货时间:人工处理
运行平台:Windows、macOS、Linux
界面语言:支持中文界面显示,多语言可选。
更新说明:购买后支持1年更新和升级,1年后可以购买维护包升级更新。
买前试用:购前可免费试用。
如何收货:购买后,激活信息会以邮件的形式发送到下单时的邮箱,同时可在个人中心,我的订单中查看对应的产品激活码。
设备数量:可安装 1 台电脑。
更换电脑:原电脑卸载,新电脑激活。
激活引导:待添加。
特殊说明:请下载演示版进行功能测试,以便确保可以满足您的需求,演示版不能用于注册。
合作洽谈
软件产品可以通过静态或动态分析进行分析
静态分析意味着保护裂纹算法基于反汇编结果分析或对受保护应用的反编译,动态分析是破解加密或动态变化可执行文件的必要手段,因为对此类程序的静态分析被证明很困难
对于动态分析,被破解的程序在调试器框架中执行
这样,程序运行过程中发生的所有事情都可以由调试器控制,在动态分析过程中,破解器使用调试模式逐一绕过程序中的所有保护算法,特别是注册密钥生成和检查过程
动态分析常用的另一种工具是跟踪被破解程序查询的文件、系统服务、端口和外部设备
保护应用程序免受破解尝试的主要工具是软件保护器,大多数保护器提供的保护基于对原始可执行文件的打包和/或加密,重点放在保护解包/解密过程上
此类算法通常不足以提供可靠的保护
如果应用程序被打包保护,黑客可以在解包器完成工作后立即完成内存转储,立即获取原始解压文件
此外,还有多种自动化工具可以破解最受欢迎的保护器
加密也是如此:在获得合法许可证密钥(通常是合法购买)后,破解者可以解密受保护的代码部分
一些软件保护器使用多种反调试技术,然而,每一个因素都显著影响受保护项目的表现
此外,反调试方法仅对动态分析有效,对静态分析完全无效
更甚者,现代保护器使用的所有反调试方法都广为人知且研究过,破解者还编程了许多工具来规避或绕过这些方法,活动监视器完全不受内置的反调试保护影响
保护应用程序的更有效方法是混淆和虚拟化,这会使对受保护应用代码的分析变得复杂
通常,这些保护方法的高效率依赖于人为因素:代码越复杂,应用消耗的资源越多,破解者越难理解程序逻辑,进而越难破解保护
混淆通过向应用程序添加过多指令来“纠缠”应用程序代码,虚拟化将源代码转换为由特定解释器执行的字节码,该解释器模拟虚拟机,执行特定命令
因此,虚拟化导致最终代码的复杂度高且不可简化,如果应用得当,受此类方法保护的代码并不包含显式恢复原始代码的方法
因此,虚拟化的主要优势在于,虚拟化代码片段在执行过程中不会转化为机器语言命令,这反过来防止破解者获取应用程序的原始代码
虚拟化片段的逆向工程简化为分析虚拟机架构,构建虚拟机模仿处理器相应架构的反汇编器,以及分析反汇编后的代码
一个正确实现的虚拟机使得为此创建反汇编器变得相当困难
虚拟化唯一的缺点是执行速度相对较低,因此该方法应仅应用于对执行速度不关键的代码部分
这使得爆竹可以在自动或半自动模式下移除这些保护
现代保护器的另一个瓶颈是使用未公开的Windows功能,这会导致受保护应用程序在新版本操作系统中或启用DEP时的操作受限